Przejdź do treści
open Audit
  • HOME
  • Nasze usługi
    • Etyczny hacking
      • Audyt bezpieczeństwa teleinformatycznego
      • Testy bezpieczeństwa
      • Wykrywanie podatności
      • Testy socjotechniczne (phishing)
    • Ankieta Dojrzałości Cyberbezpieczeństwa
    • Nasze kwalifikacje
    • Szkolenia
  • O nas
    • Specjalizacje
    • Dane firmy
    • Polityka prywatności
  • Wpisy / Blog
  • Mapa strony
Szukaj
open Audit
Zamknij menu
  • HOME
  • Nasze usługi
    • Etyczny hacking
      • Audyt bezpieczeństwa teleinformatycznego
      • Testy bezpieczeństwa
      • Wykrywanie podatności
      • Testy socjotechniczne (phishing)
    • Ankieta Dojrzałości Cyberbezpieczeństwa
    • Nasze kwalifikacje
    • Szkolenia
  • O nas
    • Specjalizacje
    • Dane firmy
    • Polityka prywatności
  • Wpisy / Blog
  • Mapa strony
open Audit
Szukaj Przełącz menu

Stan bezpieczeństwa cyberprzestrzeni w 2013 r.

pdf-icon

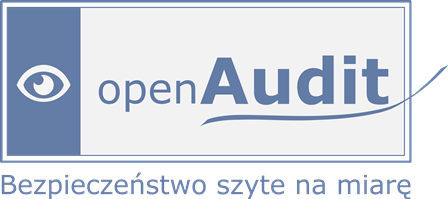
Zespól CERT.GOV.PL opublikował raport o stanie bezpieczeństwa cyberprzestrzeni. Dostępny jest na stronie zespołu.

CERT.GOV.PL_report_cybersecurity_2013

Czytaj więcej...

  • Naruszenie ochrony danych osobowych – działania

  • Uprawnienia komisji rewizyjnych w dostępie do danych osobowych

  • Przegląd deklaracji dostępności cyfrowej 2025

  • Informacja o przedłużeniu stopni alarmowych

  • Kampania przeciw klientom OVH (malspam)

  • Ile zarabiają ludzie pracujący w cyberbezpieczeństwie
cybersecurityReports

Nawigacja wpisu

Do końca maja 2015r. serwisy internetowe w standardzie WCAG 2.0
Krajowy Rejestr Długów – uwaga na oszustów

Powiązane artykuły:

2026-10-052026-10-07

Naruszenie ochrony danych osobowych – działania

2025-10-212025-10-21

Uprawnienia komisji rewizyjnych w dostępie do danych osobowych

2025-03-262025-03-26

Przegląd deklaracji dostępności cyfrowej 2025

Ostatnie

  • Wyciek z Autopay – zachęta do ataków socjotechnicznych w komunikatach?
  • Naruszenie ochrony danych osobowych – działania
  • Czy powinno się blokować adresy e-mail rosyjskich, białoruskich, koreańskich czy chińskich użytkowników poczty elektronicznej
  • Czy pracodawca może zmusić pracownika do używania prywatnych dostępów i kont przy realizacji zadań służbowych
  • Dlaczego urzędnik powinien chronić swoje dane w sieci

Tagi

audit audyt awareness and training consulting covid-19 cybersecurity hack informacja publiczna ISO27001 JST Malware orzecznictwo phishing Prawo privacy Reports risk RODO samorząd security UODO WWW

Dane firmy Open Audit

ul. Marii Konopnickiej 10, 05-230 Kobyłka
+48 22 535 33 51
office@open-audit.eu

Open Audit

  • Awareness
  • Bezpieczeństwo informacji
  • Case study
  • Computer Security Incidents Response Team
  • General
  • Malware
  • Nasze usługi
  • Orzecznictwo
  • Phishing
  • Podatności
  • Pytania i odpowiedzi
  • RODO
  • Zagrożenia
© 2026 open Audit. Dumnie wspierany przez Sydney